

IBM安全研究人員近日宣布發現了一種名為「ZeroClear」的新型惡意軟體家族,該家族由伊朗駭客組織APT34與xHunt合作開發。該惡意軟體主要針對中東地區的工業和能源產業。研究人員並未透露受害公司的名稱,但發布了一份長達28頁的詳細報告,對該惡意軟體進行了分析。
ZeroClear 只會影響 Windows,因為如其名稱所示,它利用其二進位檔案的程式資料庫路徑 (PDB)來執行破壞性攻擊,從而覆蓋受感染 Windows 電腦上的主引導記錄 (MBR) 和分割區。
ZeroClear 被歸類為惡意軟體,其行為與 Shamoon(一種曾因用於攻擊石油公司而備受關注的惡意軟體,其攻擊歷史可追溯至 2012 年)有些相似。儘管 Shamoon 和 ZeroClear 的功能和行為相似,但研究人員表示,兩者是獨立且不同的惡意軟體。
與 Shamoon 惡意軟體一樣,ZeroClear 也使用名為「RawDisk by ElDos」的合法硬碟控制器來覆蓋執行 Windows 的目標電腦的主開機記錄 (MBR) 和磁碟分割區。
儘管ElDos驅動程式沒有簽名,但惡意軟體透過載入一個易受攻擊但未簽名的VirtualBox 驅動程式來執行它,利用該驅動程式繞過簽名驗證機制並載入未簽署的 ElDos 驅動程式。
這種惡意軟體透過暴力破解攻擊來入侵安全防護薄弱的網路系統。一旦攻擊者感染目標設備,他們就會將惡意軟體傳播到整個公司網絡,這是感染過程的最後一步。
“ZeroClare 清理器是整個攻擊最後階段的一部分。 它設計為以兩種不同的方式部署,適應 32 位和 64 位系統。
64 位機器上的一般事件流程包括使用易受攻擊的簽名驅動程序,然後在目標設備上利用它,以允許 ZeroClear 繞過 Windows 硬件抽象層並繞過一些阻止未簽名驅動程序在 64 位機器上運行的操作系統保護措施,”IBM 報告中寫道。
該鏈中的第一個控制器名為 soy.exe,是 Turla 驅動程式載入器的修改版本。
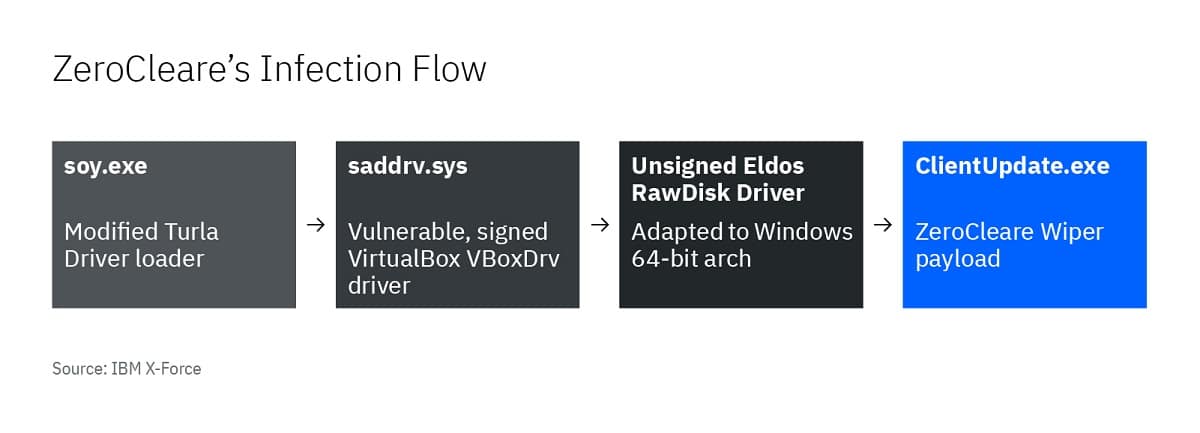
該驅動程式用於載入存在漏洞的 VirtualBox 驅動程式版本,攻擊者利用該漏洞載入 EldoS RawDisk 驅動程式。 RawDisk是一個用於操作文件和分割區的合法實用程序,Shamoon 攻擊者也曾利用它來存取 MBR。
為了訪問設備內核,ZeroClare 使用故意存在漏洞的驅動程序和惡意 PowerShell/Batch 腳本來繞過 Windows 控制。 通過添加這些策略,ZeroClear 傳播到受影響網絡上的眾多設備,播下了破壞性攻擊的種子,這種攻擊可能會影響數千台設備並導致可能需要數月才能完全恢復的中斷。”
儘管研究人員揭露的許多APT攻擊活動都專注於網路間諜活動,但其中一些組織也會實施破壞性行動。歷史上,這些行動大多發生在中東地區,目標是能源公司和生產設施,而這些都是至關重要的國家資產。
儘管研究人員尚未最終確定是哪個組織對該惡意軟體負責,但他們最初認為 APT33 參與了 ZeroClear 的創建。
然後IBM後來聲稱APT33和APT34創建了ZeroClear,但論文發表後不久,歸屬就變成了xHunt和APT34,研究人員承認他們並不能XNUMX%確定。
研究人員表示,ZeroClear 攻擊並非機會主義攻擊,而是針對特定產業和組織的定向攻擊。